クラウド型CDEを選ぶポイント|セキュリティ面で確認したい7つの項目
 キャパ編集部
1. はじめに
建設プロジェクトでは、BIMモデルや図面、仕様書などの重要な情報を、多くの関係者間でやりとりします。こうしたデータを円滑に共有・管理する仕組みとして活用されているのが、共通データ環境(CDE)です。なかでも、ネットワークを介して利用するクラウド型CDEは、場所を問わずアクセスしやすく、建設プロジェクト全体の情報共有を効率化しやすいという特徴があります。
一方で、CDEで扱う情報には企業機密や設計段階の重要なデータも含まれるため、セキュリティへの配慮が欠かせません。特にクラウド型CDEは外部のサービスを利用するため、クラウドサービス自体の信頼性や、データが保存される場所などを事前に確認する必要があります。社外のさまざまな関係者と連携してプロジェクトを進めるうえでも、適切なセキュリティ対策が重要です。
本記事では、クラウド型CDEを安心して導入するために、セキュリティ面で確認しておきたい7つのポイントを解説します。データの暗号化や多要素認証(MFA)などの技術的な内容についても、できるだけわかりやすく紹介します。また、どのような情報漏洩対策が必要なのか、クラウドコンプライアンスへの取り組みをどのように確認すればよいのかについても、具体的な根拠をもとに解説します。
この記事を読むことで、クラウド型CDEを選ぶ際に確認しておきたい重要な項目を体系的に把握できます。さらに、企業側で取り組むべきセキュリティ対策の例も紹介するため、導入後の運用を円滑に進めるための参考にもなるでしょう。
2. クラウド型CDEとは
2.1. CDEの基本的な役割と機能
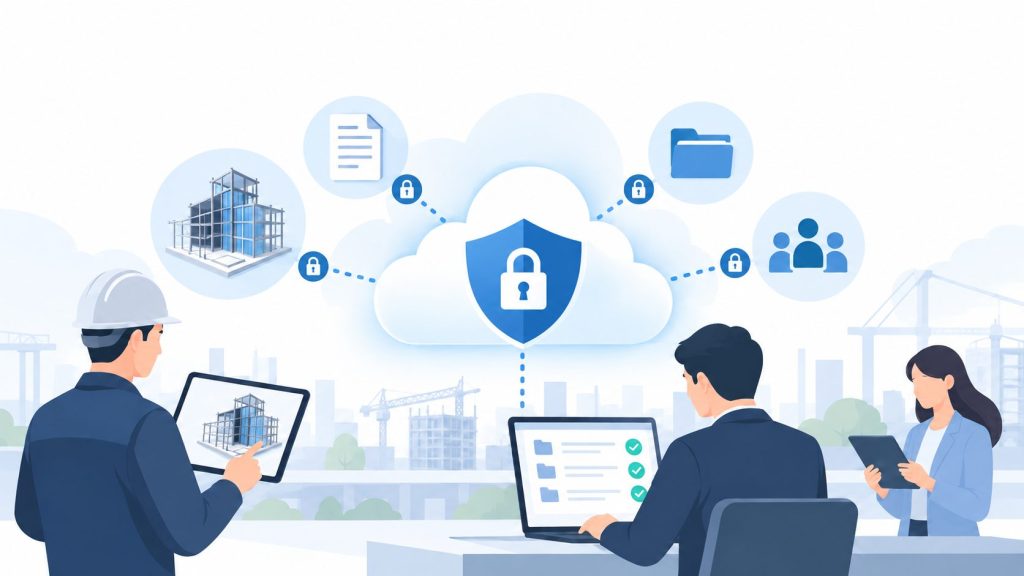
CDEとは、Common Data Environmentの略称で、日本語では「共通データ環境」とも呼ばれます。建設プロジェクトにおけるCDEは、BIMモデルや図面などの情報を関係者間で共有・管理するための環境です。国土交通省のガイドラインでは、CDEを活用することで、BIMデータや関連情報を共有するとともに、データの更新履歴やチェック、承認などの状況を管理・記録できるとされています(参照*1)。
こうした仕組みにより、オンライン上で図面などの更新履歴をまとめて管理し、関係者間で情報を共有しながら承認プロセスを進めやすくなります。
また、CDEで共有するデータは図面だけではなく、BIMモデル、契約関連の文書、写真、報告書など多岐にわたります。利用者は必要な資料を素早く検索し、クラウド上で保護されたデータをやりとりできるため、プロジェクト全体の情報を把握しやすくなり、関係者間の連携も進めやすくなります。
2.2. クラウド型CDEが選ばれる理由
CDEをクラウド上で利用すると、自社でサーバーを構築・管理する場合と比べて、設備やメンテナンスの負担を抑えられる可能性があります。クラウドサービスでは、サービス事業者がサーバーやクラウド基盤の管理を担います。ただし、セキュリティ対策や第三者認証・監査の状況は事業者によって異なるため、導入前に確認することが重要です。
また、プロジェクトメンバーが遠隔地や複数の企業にわたる場合は、クラウドサービスの可用性も重要です。インターネット環境があり、適切な認証とアクセス権限が設定されていれば、離れた場所からでもBIMモデルや図面にアクセスし、付与された権限の範囲で確認・編集できます。これにより、時間や場所に左右されにくい形でプロジェクトを進められます。
クラウド型CDEを選ぶ際は、コストや拡張性だけでなく、セキュリティ対策や障害時のサポート体制など、サービスを長期的かつ安定して利用できるかどうかも確認する必要があります。たとえばAutodesk FormaやAutodesk BIM 360、Oracle Aconexなどでも、データの保存場所やセキュリティに関する情報が公開されており、導入前に確認できます。
3. セキュリティ確認の重要性
3.1. データの重要性とセキュリティの必要性
建設プロジェクトでは、図面や建物の構造情報に加えて、コストやスケジュールなどの機密情報も扱います。万一、こうした情報が外部に漏洩すると、競合他社とのトラブルや企業の信頼低下につながる可能性があります。そのため、データの暗号化や情報漏洩対策などの仕組みを整え、プロジェクトを安全に進められる環境を確保することが重要です。
また、CDEを利用する関係者は、設計者、発注者、施工者、協力会社など多岐にわたります。利用者が増えるほどセキュリティリスクも高まりやすいため、操作履歴や監査ログの確認、適切な権限管理が欠かせません。特に大規模なプロジェクトでは、ヒューマンエラーや内部不正が発生した場合の影響範囲も大きくなるため、CDEのセキュリティ対策がより重要になります。
データプライバシーの観点でも、個人情報や企業の重要情報を扱う場合には慎重な対応が必要です。そのため、利便性や費用面だけでクラウド型CDEを選ぶのではなく、クラウドストレージやアクセスに関するセキュリティ基準を満たしているか、企業として十分に確認する必要があります。
3.2. クラウドサービスのセキュリティ概念
クラウドサービスの基盤は、データセンターやネットワーク構成など、さまざまな技術によって支えられています。サービスの安全性を確認する際は、ISO/IEC 27001に基づくISMS認証や、ISO/IEC 27017の管理策を含むISMSクラウドセキュリティ認証に加えて、SOC 2などの第三者による監査・保証報告も判断材料になります。ただし、認証や監査には対象範囲があるため、導入予定のサービスが対象に含まれているか確認することが重要です。
一方で、クラウドサービスの信頼性を事業者だけに任せるのではなく、利用企業側でも適切なセキュリティ運用を行う必要があります。たとえば、アクセス権限の整理や多要素認証(MFA)の活用、社内規程の整備など、日常的な運用からリスクを減らす取り組みが欠かせません。
公的なガイドラインでも、クラウド型CDEやクラウドサービスの安全性を確認する際に参考となる項目が示されています。
こうした公的な資料も参考にしながら、サービスの安全性や信頼性を確認することが大切です。
4. クラウド型CDEを選ぶ際の7つのチェックポイント
クラウド型CDEを選ぶ際は、主に以下の7項目を確認しましょう。
| チェック項目 | 主な確認内容 |
| データの保存場所 | データが保存される国・地域 |
| 保存時・通信時のデータ暗号化 | 保存データや通信データの暗号化方式 |
| 認証機能 | MFAやSSOへの対応 |
| 操作履歴・監査ログ | 誰が、いつ、何をしたか確認できるか |
| バックアップ・障害復旧 | バックアップ方法や障害時の復旧体制 |
| 第三者認証・セキュリティ評価 | ISO認証やSOC 2などの対象範囲 |
| 可用性・サポート体制 | 稼働率、SLA、障害時の対応 |
4.1. データの保存場所の確認
まず確認したいのは、利用するクラウドサービスがどの国や地域のデータセンターを使用しているかという点です。企業によっては、国内や特定の地域にデータを保存するよう、社内規程やポリシーで定めている場合もあります。そのため、データの保存場所を明示しているサービスを選ぶことが重要です。
たとえば、Autodesk Forma Data Management(旧Autodesk Docs)では、日本を含む複数の地域から対象コンテンツのプライマリストレージを選択できます。一方、BIM 360 Docsで選択できる地域は米国とEUであり、利用できる保存地域はサービスによって異なります(参照*3、参照*4)。そのため、自社や取引先にデータ保存場所に関する要件がある場合は、導入予定の製品ごとに対象地域やデータの取り扱いを確認しましょう。
IPAの「中小企業のためのクラウドサービス安全利用の手引き」でも、データセンターが所在する国・地域を確認することが示されています(参照*2)。また、バックアップデータについても、保存場所や取り扱いを事前に確認しておくことが重要です。
確認ポイント: プロジェクトデータやバックアップデータが、どの国・地域に保存されるか確認しましょう。
4.2. 保存時・通信時のデータ暗号化
CDE上の機密データを守るためには、保存時と通信時の両方で暗号化されているかを確認することが重要です。
| 種類 | 主な役割 | Autodeskの例 |
| 保存時の暗号化 | 保存されたデータを保護する | AES-256 |
| 通信時の暗号化 | 通信中の盗聴や改ざんを防ぐ | TLS |
Autodesk BIM 360/Autodesk Formaでは、アップロードしたファイルの保存にAES-256を使用し、認証情報やセッショントークンなどの機密情報を含むネットワーク通信にはTLSを使用しています(参照*5)。
確認ポイント: 保存時と通信時の双方で、どのような暗号化対策が採用されているか確認しましょう。
4.3. 認証機能の確認
認証機能が不十分だと、外部からの不正アクセスに対するリスクが高まります。多要素認証(MFA)は、ログイン時にパスワードだけでなく、スマートフォンのアプリやワンタイムコードなどを追加で利用して本人確認を行う仕組みです。これにより、万一パスワードが漏洩しても、第三者による不正ログインを防ぎやすくなります。
さらに、シングルサインオン(SSO)に対応しているサービスであれば、複数のクラウドサービスを一つの認証基盤で管理できるため、運用負担を抑えやすくなります。大手ベンダーが提供するCDEでは、こうした認証機能に対応しているケースもあります。
AutodeskではSSOに対応しており、SSOを利用する場合はIDプロバイダ側で多要素認証(MFA)を設定できます(参照*6)。クラウド型CDEを選ぶ際は、こうした認証機能に対応しているかを確認することが重要です。
確認ポイント: MFAへの対応や、SSOによる認証基盤との連携に対応しているか確認しましょう。
4.4. 操作履歴と監査ログの確認
CDEでは、多くの利用者がデータの閲覧や編集を行います。そのため、「誰が、いつ、何をしたか」を追跡できる操作履歴や監査ログの機能が重要です。誤操作やデータの誤削除が発生した場合でも、問題が起きた経緯を確認しやすくなります。
国土交通省のガイドラインでは、CDE構築時のデータセキュリティに関する検討事項として「監査証跡」が挙げられています(参照*1)。また、AutodeskのProject Activity Logでは、プロジェクト上の操作について、日時、メンバー、アクティビティの種類や詳細などを確認できます(参照*7)。
Oracle Aconexでも、プロジェクトの文書やコミュニケーション、ワークフロー、意思決定、アクションなどを監査証跡として記録する仕組みが用意されています(参照*8)。こうした操作履歴や監査ログを確認できれば、問題が発生した際に、その経緯を追跡しやすくなります。
確認ポイント: 誰が、いつ、どのような操作を行ったか確認できる履歴・監査ログ機能があるか確認しましょう。
4.5. バックアップと障害復旧の仕組み
クラウド型サービスでも、技術的なトラブルや災害によるリスクを完全になくすことはできません。そのため、定期的なバックアップや障害発生時の復旧体制が整っているかを確認することが重要です。サーバーが突然停止した場合に、復旧までどの程度時間がかかるのか、データが安全に保持されるのかを契約前に確認しましょう。
クラウドサービスによっては、データを複製して異なるストレージ環境に保存し、障害発生時のデータ損失やサービス停止のリスクを抑える仕組みを採用しています。AutodeskのTrust Centerでは、自動データバックアップを実施するとともに、復旧戦略を定期的にテストしていることが示されています(参照*3)。
また、Autodeskは自社のバックアップ・復旧戦略について、利用企業自身の事業継続戦略やバックアップ・リカバリー計画の代わりになるものではないとしています(参照*3)。そのため、企業側でもBCP(事業継続計画)の一環としてバックアップや復旧の方針を整えておくことが重要です。
確認ポイント: バックアップ方法や保存先、障害発生時の復旧体制を確認しましょう。
4.6. 第三者認証とセキュリティ評価
サービス事業者が公表している安全性だけでなく、第三者による認証や監査の状況を確認することも重要です。IPAでは、クラウドサービス選択時に参考となる制度として、通常のISMS(ISO/IEC 27001)認証に加えて、ISO/IEC 27017のクラウドサービス固有の管理策が適切に導入・実施されていることを認証する「ISMSクラウドセキュリティ認証」などを紹介しています(参照*2)。
AutodeskもTrust Centerで、ISO関連の監査対象製品やSOC 2監査対象製品を公開しています(参照*9)。ただし、認証や監査の対象範囲は製品・サービスによって異なるため、導入予定のCDEが対象に含まれているか確認することが重要です。
確認ポイント: 第三者認証や監査の有無だけでなく、導入予定のCDEが対象範囲に含まれているか確認しましょう。
4.7. 可用性と障害時のサポート体制
CDEが一時的に停止すると、BIMモデルの更新や図面の確認などができず、プロジェクトの進行に影響する可能性があります。そのため、クラウドサービスの可用性や、サービス事業者が示す稼働率の目標、SLA(サービスレベル合意)の内容などを確認することが大切です。Autodeskは、同社のクラウド製品について、月間99.9%以上の可用性を維持することを目標としています(参照*3)。
IPAもクラウドサービスの安全性・信頼性を確認する項目として、稼働率や障害発生頻度、障害時の回復目標時間、障害発生時の通知、SLA、サービス状態のリアルタイム表示などを挙げています(参照*2)。クラウド型CDEを選ぶ際は、稼働率だけでなく、障害時の通知方法や問い合わせ・サポート体制も確認しましょう。
確認ポイント: 稼働率やSLAだけでなく、障害時の通知方法や問い合わせ・サポート体制も確認しましょう。
5. まとめ
クラウド型CDEは、建設プロジェクトの情報を一元的に管理し、関係者間の円滑な情報共有を支える仕組みです。一方で、さまざまなデータを多くの利用者が扱うため、セキュリティ面への配慮が欠かせません。
本記事では、「データの保存場所」「保存時・通信時のデータ暗号化」「認証機能」「操作履歴と監査ログ」「バックアップと復旧体制」「第三者認証」「可用性と障害時のサポート体制」という7つの確認項目を紹介しました。これらを総合的に確認することで、自社の要件に合った安全性や信頼性の高いCDEを選びやすくなります。また、導入後は自社でもアカウント管理や運用ルールを徹底し、適切なセキュリティ対策を続けることが重要です。
クラウド型CDEを選ぶ際は、機能やコストだけで判断せず、プロジェクトの規模や求められるセキュリティ要件も踏まえて比較しましょう。サービス側の対策と自社の運用体制の両方を確認し、安全かつ安定して利用できる共通データ環境を整えることが大切です。
大手ゼネコンBIM活用事例と 建設業界のDXについてまとめた ホワイトペーパー配布中!
❶大手ゼネコンのBIM活用事例
❷BIMを活かすためのツール紹介
❸DXレポートについて
❹建設業界におけるDX
 DOWNLOAD
<参考文献>
(*1)国土交通省「建築分野におけるBIMの標準ワークフローとその活用方策に関するガイドライン(第3版)」
https://www.mlit.go.jp/jutakukentiku/content/002012930.pdf
(*2)IPA「中小企業のためのクラウドサービス安全利用の手引き」
https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/sme_guideline_v4.0_app_cloudservice.pdf
(*3)可用性 | Autodesk Trust Center
https://www.autodesk.com/jp/trust/availability
(*4)Data Management ヘルプ | Autodesk Forma と BIM 360 の地域のストレージの場所はどこにありますか? | Autodesk
https://help.autodesk.com/view/DOCS/JPN/?caas=caas/sfdcarticles/sfdcarticles/JPN/Where-are-the-ACC-BIM-360-data-centers-hosted.html
(*5)BIM 360/Autodesk Forma のデータはどのように保護され、暗号化されていますか?
https://www.autodesk.com/jp/support/technical/article/caas/sfdcarticles/sfdcarticles/JPN/How-is-BIM-360-data-secured-and-encrypted.html
(*6)多要素認証と Autodesk SSO
https://www.autodesk.com/jp/support/technical/article/caas/sfdcarticles/sfdcarticles/JPN/Is-Microsoft-Multi-factor-Authentication-supported-with-Autodesk-SSO.html
(*7)Data Management ヘルプ | プロジェクト アクティビティ ログ | Autodesk
https://help.autodesk.com/view/DOCS/JPN/?guid=Project_Activity_Log
(*8)Aconex Construction Project Management Software | オラクル | Oracle 日本
https://www.oracle.com/jp/construction-engineering/aconex/
(*9)コンプライアンス | Autodesk Trust Center
https://www.autodesk.com/jp/trust/compliance